韓国金融当局、全IT資産の把握・管理を義務化へ…金融機関でハッキング相次ぐ

このニュースをシェア
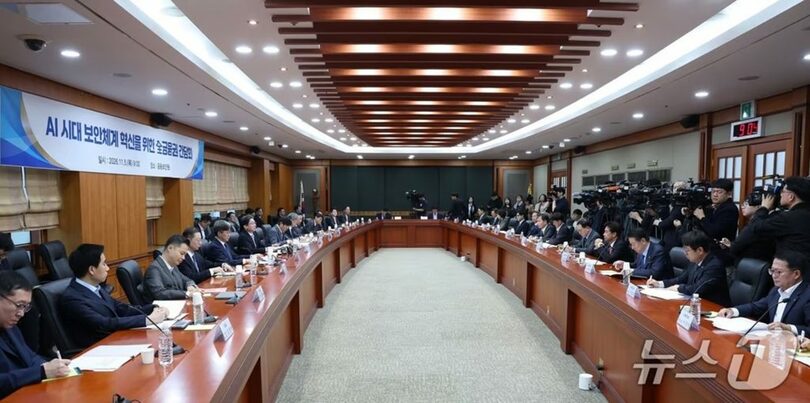
【11月12日 KOREA WAVE】韓国の金融当局は、金融機関にすべてのIT資産の把握と管理を義務付ける監督規定の改正を進めている。ソフトウエアやハードウエアの種類、数量、設置場所に加え、セキュリティー更新プログラムの適用履歴やサポート終了時期まで、各社が把握・管理するよう規定に明記する方針だ。銀行、証券会社、保険会社に続き、金融業界のセキュリティーを担う金融保安院もハッキング被害を受けたことが背景にある。
金融当局によると、金融委員会と金融監督院は2026年内の改正案取りまとめを目指している。新たな義務を課すため、規定改正案の事前告示や規制改革委員会の審議などを経る必要がある。
最近の金融業界のセキュリティー点検では、既存の管理台帳に載っていないシステムが複数見つかったという。当局は、大手銀行にも同様の問題があるとみている。台帳に登録されていないシステムは、定期的な脆弱性点検やセキュリティー更新の対象から漏れるおそれがある。インターネットバンキングやモバイルバンキングの拡大に伴い、基幹システムに新たなシステムが次々と加わり、IT資産全体を一元的に管理しにくくなったことも背景にある。金融当局の関係者は「保有・運用するIT資産を正確に把握することが、あらゆるセキュリティー対策の出発点だ」と述べ、義務化によって各社の管理体制の整備を急ぐ考えを示した。
規定改正に先立ち、金融委員会は11月5日、暗号資産事業者を含む約580社を対象に、外部ネットワークとの接点や内部統制体制を総点検すると発表した。台帳に登録済みのシステムは11月30日まで、台帳に未登録のシステムと内部統制体制は年末までに点検する。金融監督院も近く詳細なチェックリストを配布し、各社に外部とつながるシステムを洗い出し、適切なセキュリティー区画で管理しているか確認するよう求める。
重点点検の対象は、外部のインターネットと金融機関の内部ネットワークが接する部分だ。当局は、ウェブやメールのサーバー、遠隔勤務用の仮想専用網(VPN)接続システムなどを、外部と内部のネットワークを隔てる緩衝区画「DMZ」に配置し、アクセス制御を強化する方針だ。一部の金融機関では、DMZの片側にしかファイアウォールが設置されていないなど、管理上の不備が見つかったという。当局は必要に応じてシステムの再配置やアクセス制御の強化を求め、外部からの侵入が内部ネットワークに広がるのを防ぐ。
金融当局は10月14日、金融機関555社を対象に12項目を点検し、130社でセキュリティー管理の不備が確認されたと発表した。新韓銀行、KB国民銀行、ハナ銀行などでハッキング被害が相次いだことを受けた緊急点検で、各社は4~5日で自己点検を実施した。その後も被害が続き、自己点検が中心の方式では、未登録のシステムを見落としたり、点検が形骸化したりするおそれがあるとの指摘が出ている。金融当局は、総点検で判明した不備の改善を急ぐとともに、IT資産の把握と管理を義務化し、金融機関がセキュリティー上のリスクを継続的に管理する体制を整える方針だ。
(c)news1/KOREA WAVE/AFPBB News