韓国金融機関への攻撃に使われたとされるAIツール、世界1465ホストで管理画面が露出

このニュースをシェア
【11月10日 KOREA WAVE】韓国の金融機関を狙った一連のサイバー攻撃に使われたとされるAI自律型侵入テストツール「ARTEX(アルテクス)」の管理画面が、韓国や米国、中国、日本などで外部からアクセスできる状態にあったことが分かった。攻撃に使われたとみられるIPアドレスからは、決済やゲームのサービスを対象に作業した形跡も見つかった。
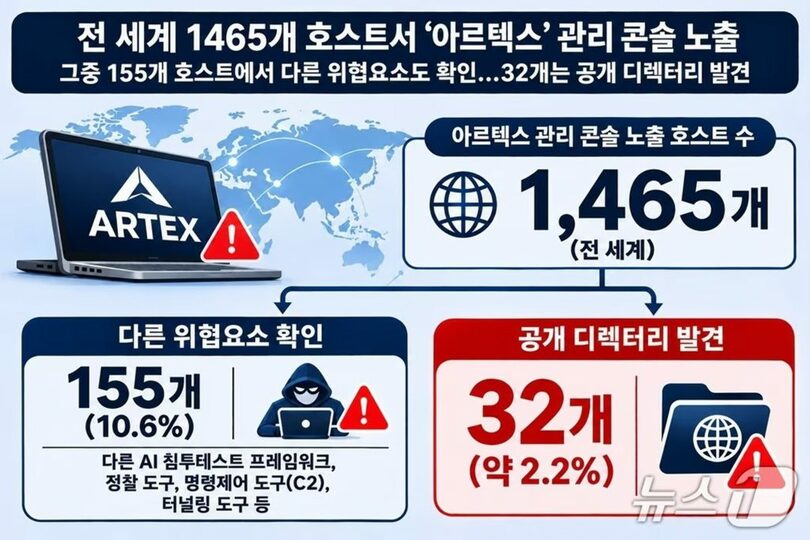
セキュリティー業界によると、米セキュリティー企業センシス(Censys)は11月9日までに、ARTEXの管理画面が外部に露出したホストを1465件確認したと明らかにした。同じ設定の二つのホスティング区画に属する約650件を除いても、別々の環境に導入されたとみられるホストは約815件に上る。韓国でも21件が確認された。
全体のうち155件(10.6%)では、別のAI侵入テストツールや、攻撃対象の情報を集める偵察ツール、指令・制御(C2)ツール、トンネリングツールなどが少なくとも一つ見つかった。70件では「CyberStrikeAI」がARTEXと同時に稼働しており、「PentAGI」「HexStrike AI」「RedAmon」も検出された。複数のツールを組み合わせ、偵察や脆弱性の探索に使っていた可能性がある。C2やトンネリングのツールは通常のネットワーク管理にも使われるが、攻撃者が遠隔操作や内部ネットワークへの接続に悪用することもある。
ARTEXが導入された32のホストでは、認証なしで閲覧できる公開ディレクトリも見つかった。一部には、Windows環境内で別のシステムに移動するためのツールや脆弱性を突くコード、後続の攻撃を起動する「ステージャー」、侵入先で攻撃者の指示を実行する「インプラント」が含まれていた。あるホストでは、SSH関連ファイルやシェルのコマンド履歴、ARTEXのインストール用ファイルも閲覧できた。公開ディレクトリの大半が観測されたのは数時間から数日で、第三者が実際に資料を入手したり、攻撃に使ったりしたかは分かっていない。
米サイバーセキュリティー企業クラウドストライクは10月、韓国の金融機関に対する一連の攻撃を分析し、攻撃者がIPアドレス「38.244.50[.]120」でARTEXを運用していたと報告した。センシスが過去のスキャン記録を調べたところ、このIPアドレスで公開ディレクトリが初めて観測されたのは8月18日で、攻撃前から関連資料が外部に露出していたとみられる。
同じIPアドレスの18899番ポートで見つかった公開ディレクトリには、大規模言語モデル(LLM)に侵入テストの手順を指示する中国語のプロンプトが含まれていた。このディレクトリは8月26日から9月12日までの約17日間にわたり観測された。センシスが2025年に調べた公開ディレクトリの観測期間の中央値は1日だった。
センシスが公開ディレクトリ内のファイル名を分析したところ、韓国の金融機関に加え、決済やゲームのサービスを対象に作業した形跡も見つかった。これらのサービスが実際に攻撃を受けたり、侵害されたりしたかは確認できていない。センシスは、関連業界が攻撃の可能性に備える必要があるとしている。
(c)news1/KOREA WAVE/AFPBB News