PHP2Shell公表から3日で韓国などのサーバーに攻撃…AIで準備を短縮した可能性

このニュースをシェア
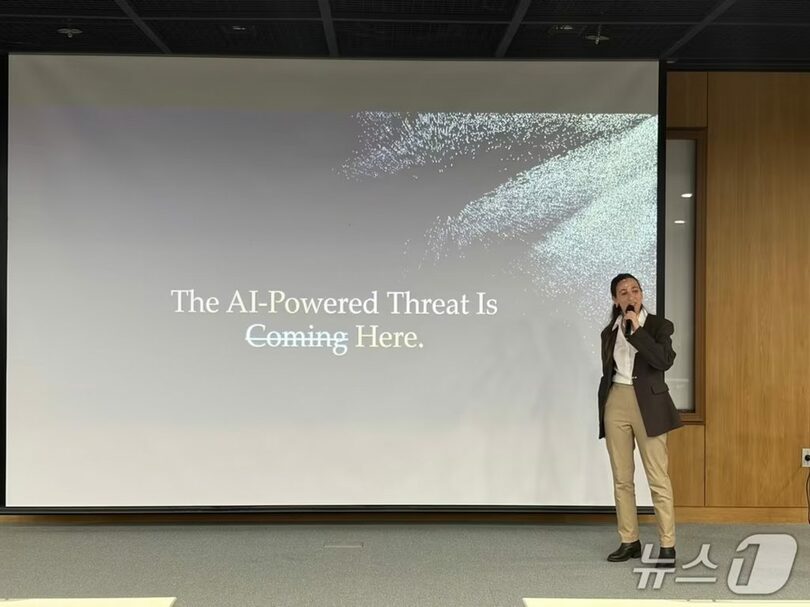
【11月04日 KOREA WAVE】「PHP2Shell」と呼ばれる脆弱性の公表からわずか3日で、韓国や米国などのサーバーを狙ったサイバー攻撃が確認された。イスラエルのサイバーセキュリティー企業「ドリーム」によると、攻撃者が使ったシステムから大規模言語モデル(LLM)2つと、形式の似たスクリプト40本が見つかった。同社は、攻撃者が人工知能(AI)を利用し、攻撃の準備や実行を速めた可能性があるとみている。
ドリームのソリューションエンジニア、アルマ・シェイレブ氏は3日、韓国・板橋第2テクノバレーで開かれた「2026韓国・イスラエル サイバーセキュリティーフォーラム」で、この脆弱性を悪用してサーバーの最高管理者権限を奪った攻撃について、独自の調査結果を発表した。脆弱性の公表から3日後には、日本、米国、台湾、韓国を標的とする攻撃がすでに進行していたという。
アルマ・シェイレブ氏はニュース1の取材に、攻撃に使われたシステムで見つかった言語モデルやスクリプトから、AIが使われた可能性があると説明した。「通常なら、これほど短時間で実行できる種類の攻撃ではなかった」と述べ、AIを使って標的の調査や偵察を進め、攻撃の一部を自動化すれば、準備や実行にかかる時間を短縮できると指摘した。
同氏は、AIを使った攻撃に対抗する手段として、修正プログラムが提供される前の「ゼロデイ脆弱性」を検出する同社のセキュリティー基盤「ヒーロー」を紹介した。同社によると、政府機関や重要インフラで使われるファームウェアやバイナリーファイルを調べ、潜在的な脆弱性の検出やマルウェアの解析を支援する。外部ネットワークから切り離した環境でも解析できるという。
ドリームは10月26日(現地時間)、PHP2Shellを悪用した大規模な攻撃の痕跡が見つかり、日本、韓国、米国、台湾にある計25台のサーバーで最高管理者権限が奪われたと発表していた。
(c)news1/KOREA WAVE/AFPBB News