韓国、AI悪用で44日間に60社をハッキング…学習塾・病院にも情報窃取の脅威

このニュースをシェア
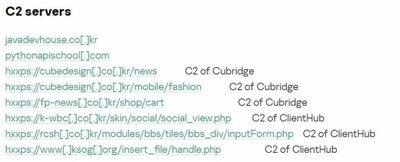
【11月03日 KOREA WAVE】人工知能(AI)を悪用したハッキングが、韓国の学習塾や病院など身近な事業所にも広がっている。顧客情報を保有しながら、セキュリティー対策に充てる資金や人材が乏しい小規模事業者が、情報窃取と金銭要求にさらされている。最近摘発されたグループは、AIを本格的に使い始めてから44日間で60社に不正侵入した。攻撃側の時間や手間が減る一方、被害側は侵入防止から被害の把握、復旧まで対応が難しく、支援の強化を求める声が上がる。
ソウル警察庁サイバー捜査課が10月26日に発表した事件では、ゴルフ場21カ所、学習塾12カ所、病院5カ所など計90余りの事業者が被害に遭った。グループは個人情報や内部資料を盗み、38社に計3億6000万ウォン(約4250万円)を要求した疑いがある。主犯はITを専門に学んだ経験がなかったが、独学でハッキングを習得し、8月末から生成AIを本格的に犯行に利用したという。
順天郷大学情報保護学科のヨム・フンヨル教授は「以前は攻撃者が自力で脆弱性を見つけ、攻撃方法を調べる必要があった。今はAIが脆弱性の利用方法やコードまで示し、攻撃のハードルを下げている」と説明する。特にAIエージェントは、指示に応じて脆弱性を探し、攻撃を試み、失敗すれば方法を変えて再試行する過程まで自動化できる。東国大学国際情報保護大学院のファン・ソクチン教授は、攻撃の自動化と高速化によって時間と費用が減ると指摘した。
一方、小規模事業者は基本的な対策にも苦慮している。科学技術情報通信省の「2025年情報保護実態調査」では、従業員10人以上の5500社のうち、情報保護に予算を使う企業は54.8%にとどまった。ヨム・フンヨル氏は、小規模事業者のサイトにも多くの個人情報がある一方、専門人材やセキュリティーサービスを確保できていないところが多いと説明。サポートが終了した基本ソフト(OS)の更新費用も負担で、交換や更新が遅れると、既知の脆弱性が侵入口として残るという。
情報を盗まれると、営業や評判を脅かす恐喝にもつながる。今回のグループは、流出が公になれば企業イメージが悪化し、課徴金を科される恐れがあるとして金銭を要求した。ファン・ソクチン氏は「専門知識や対応人員が不足し、通報手順が分からなかったり、営業への影響を恐れて通報をためらったりする可能性もある」と述べた。
専門家は、各事業者に高額な設備や専門人材の確保を求めるには限界があり、共同でセキュリティーサービスを利用できる公的支援が必要だと提言する。外部委託先の対策も欠かせない。1社が複数事業者のサイトを管理する場合、その脆弱性から被害が広がる恐れがあるためだ。ヨム・フンヨル氏は、標準契約書で提供する対策や事故時の責任分担を明確にし、受託企業にも継続的な脆弱性修正と保護対策への投資を求めるべきだとした。
ファン・ソクチン氏は、通報から侵入原因の分析、データ復旧まで支える地域単位の緊急対応体制も提案。「小規模事業者の安全を個々の責任だけで守ることはできない。国のデジタル安全網の課題として取り組む必要がある」と強調した。
(c)news1/KOREA WAVE/AFPBB News