北朝鮮の暗号資産窃取「トレイダートレイター」…採用担当者装い不正プログラム送付

このニュースをシェア

【11月03日 KOREA WAVE】暗号資産(仮想通貨)約8兆ウォン(約9440億円)が盗まれた過去最大規模のハッキング事件で、北朝鮮が背後にいると指摘され、米捜査当局が「トレイダートレイター」と呼ぶサイバー攻撃活動に関心が集まっている。米連邦捜査局(FBI)は10月31日の声明で、同29日ごろに暗号資産交換所バイナンスから60億ドル(約9450億円)以上を盗んだ犯行の背後に北朝鮮がいると発表した。資産流出にかかった時間はわずか20分とされる。
トレイダートレイターは、米捜査当局が北朝鮮に関連する特定のサイバー攻撃活動や実行主体を識別するために使う名称だ。北朝鮮内部でどの組織が担っているのか、独立した部隊や指揮系統が存在するのかは確認されていない。FBIは、2025年2月に交換所バイビットから約15億ドル(約2360億円)が盗まれた事件や、2024年に日本のDMMビットコインから約3億800万ドル(約485億円)が流出した事件も、この名称で追跡する北朝鮮関連の活動と結び付けている。
北朝鮮は1990年代半ばからサイバー能力を育成してきたとされる。AFP通信によると、韓国情報当局は2024年、北朝鮮のサイバー要員を約8400人と推計した。代表的な攻撃勢力として「ラザルス」や「キムスキー」が知られる。ただし、これらも国際的な捜査・セキュリティー機関が活動を分類する際の名称で、北朝鮮内部の組織編成と必ずしも一致しない。
キムスキーは主に外交・安全保障分野の政府関係者や研究者、報道関係者から情報を盗む諜報活動で知られる。ラザルスは金融機関などへの大規模攻撃や暗号資産窃取への関与を指摘され、2014年の米ソニー・ピクチャーズへの攻撃でも知られる。金融機関や暗号資産を狙う活動には「ブルーノロフ」という名称も使われる。これらとトレイダートレイターの組織上の関係は公には確認されておらず、単純に上下関係があるとは断定できない。
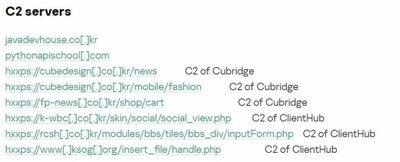
トレイダートレイターの特徴の一つが、採用担当者を装って暗号資産関連企業の従業員に接近し、不正プログラムを送り込む手口だ。DMMビットコインの事件では、ハッカーがビジネス向け交流サイト「リンクトイン」で採用担当者を装い、日本の暗号資産ウォレット用ソフトウエア企業の従業員に接触。採用試験と偽って、プログラミング言語「パイソン」で書かれた不正プログラムを渡し、パソコンを感染させた。その後、盗んだ接続情報で従業員になりすまして社内通信システムに侵入し、正規の取引要求を改ざんして資産を盗んだとされる。
最近は人工知能(AI)による自動化も取り入れている。ブロックチェーン分析企業チェイナリシスによると、2026年の世界の暗号資産ハッキング被害額の約89%は、北朝鮮関連のハッカーによるものと推定される。
背景には、国際社会の制裁で貿易や金融取引による外貨獲得が制限される事情がある。暗号資産窃取は既存の金融網を介さず、多額の資金を得る手段になっているという。国連も2024年の報告書で、北朝鮮のサイバー攻撃による収益が、大量破壊兵器の開発資金に使われたとの報告があると指摘している。
(c)news1/KOREA WAVE/AFPBB News