北朝鮮系ラザルス、韓国の学会・報道機関サイトを攻撃の通信拠点に悪用か

このニュースをシェア
【11月03日 KOREA WAVE】北朝鮮に関連するハッカー集団「ラザルス」が、韓国の学会や報道機関などのウェブサイトを、サイバー攻撃の通信拠点として利用していた形跡が見つかった。正規のサイトを不正プログラムの指令・制御(C2)サーバーとして悪用し、攻撃者の指示を伝えていたという。
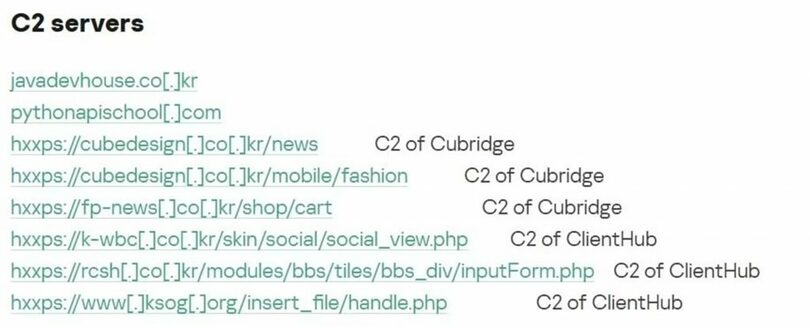
セキュリティー企業カスペルスキーが最近公表した「オペレーション・フラッシュホール」の報告書によると、大韓産婦人科学会のホームページを含む韓国の複数のウェブサイトのアドレスが、ラザルスの不正プログラムに関する侵害指標(IoC)に含まれていた。侵害指標とは、システムへの侵入や不正プログラムへの感染を示す技術的な手掛かりを指す。
報告書では、大韓産婦人科学会のサイト内の一部アドレスが、不正プログラム「ClientHub」のC2サーバーとして記載された。韓国の報道機関や内装業者などのサイトも、不正プログラム「Cubridge」のC2サーバー一覧に含まれていた。カスペルスキーは、ラザルスが当初、報道機関や内装業者の正規サイトを通信拠点に利用し、その後、さまざまな業種のサイトへと対象を広げたと分析した。ただし、個々のサイトが侵害された具体的な経緯や被害の範囲は報告書で明らかにされていない。各サイトから個人情報が流出したかどうかも確認されていない。
カスペルスキーは、一連の攻撃を韓国企業を狙ったサイバー諜報活動とみている。確認された攻撃の痕跡は2025年7月までさかのぼり、ソフトウエア、建設、有線通信機器製造の分野で、少なくとも3組織が標的になったという。攻撃者は、標的企業の業務に関連する偽の履歴書や作品・実績紹介サイトを作り、メールでアクセスを誘導したと推定される。偽の履歴書には、人工知能(AI)で生成したとみられる人物写真を使った形跡も見つかった。
また、韓国のインターネットバンキングや公的機関のサイトで主に使われる金融セキュリティーソフト「CrossWeb EX」が、感染過程で悪用された可能性が高いと分析した。研究チームは、CrossWeb EXの実行プロセスを経由して不正プログラム「TechHub」が起動し、その後、別の不正プログラムが追加で実行される経路を確認した。これらの不正プログラムは、感染した端末で攻撃者の命令を実行したり、外部サーバーと通信したりする機能を備えているという。
カスペルスキーは「ラザルスは一つの作戦が終わるとすぐに次の攻撃を準備し、既存のツールを改良して、より高度な感染の仕組みを構築している」と説明した。
(c)news1/KOREA WAVE/AFPBB News