韓国ERP大手がハッキング被害…利用企業11万社超の人事・給与情報流出を懸念

このニュースをシェア
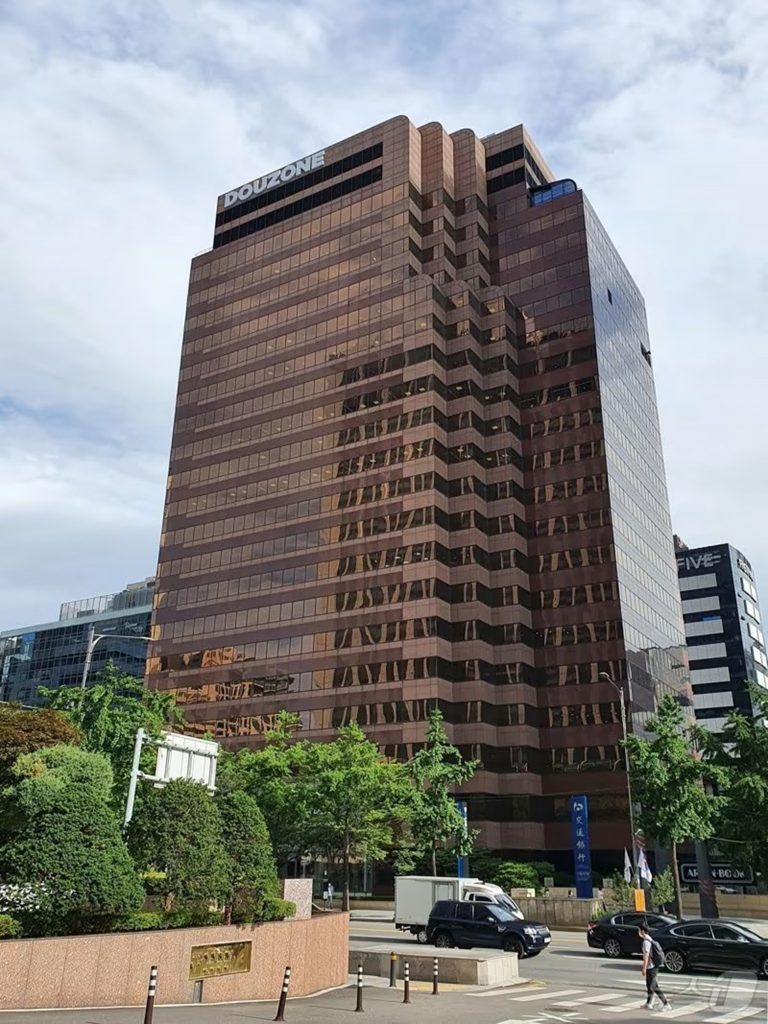
【10月31日 KOREA WAVE】韓国の統合基幹業務システム(ERP)大手「DOUZONE BIZON」がハッキング被害を受け、中堅・中小企業11万社以上が利用する人事・給与情報などの「帳簿」が流出の危険にさらされている。利用企業の従業員の氏名や住民登録番号、口座番号、住所、携帯電話番号などが流出した可能性があり、波紋が広がっている。
政府や業界によると、DOUZONE BIZONは10月16日と21日、2件のサイバー攻撃被害を届け出た。それぞれクラウド型の会計・人事・物流などの管理システム「Smart A 10」と、データを保存する「APOバックアップサービス」に関する被害で、利用企業の個人情報が流出した可能性が指摘されている。
DOUZONE BIZONはERPやグループウェアなどを主力とし、同分野の韓国市場ではドイツのSAPに次ぐ2位。特に中小企業向けERP市場で高いシェアを持つ。同社によると、Smart A 10は11万社以上が利用し、中小企業や税務会計事務所の90%以上が使っているという。
ERPは企業の人事、財務、会計、給与などの業務を統合管理するシステムだ。今回の被害で、利用企業の人事・給与情報などが流出した可能性があるが、実際の流出範囲や規模はまだ確認されていない。
業界関係者は「ERPや会計システムには、1社ではなく数万社の顧客企業の『帳簿』が入っている。給与・人事のシステムには従業員の住民登録番号や口座番号、年収などの個人情報が含まれるため、企業データの流出が個人情報の流出に直結し得る」と指摘した。そのうえで「社内ネットワークへの侵入だけなら影響は限定的だが、顧客データの領域まで侵入されていれば、話は全く違ってくる」と述べた。
別のセキュリティー業界関係者も「2件の被害について調査中であり、深刻さや影響を断定するのは難しい」としつつ、ERPは顧客の人事や財務、購買、営業など機微性の高い情報を扱うため、流出が起きれば一般的なサービス以上の注意が必要だと説明した。
DOUZONE BIZONも、顧客企業の個人情報が流出した可能性を認めている。同社によると、Smart A 10の利用企業が保有・管理する個人の氏名、住民登録番号、口座番号、住所、携帯電話番号、メールアドレスなどが流出した可能性がある。バックアップサービスのサーバーに保存されていた顧客企業の個人情報も流出した可能性が指摘されている。
同社は、住民登録番号の後ろ6桁と口座番号は暗号化され、バックアップサーバーに保管されたデータも全て暗号化されていたと説明。暗号鍵が流出した形跡も見つかっていないとしている。
専門家は、暗号化されたデータが直ちに読み取られるわけではないとしつつ、暗号鍵が流出していないか、実際にデータが暗号化されていたかを確認する必要があると指摘した。高麗大学情報保護大学院のイム・ジョンイン名誉教授は「暗号化されたデータを解読できるケースはほとんどないため、ERP上の機微なデータが暗号化されていれば、流出しても安全とみることができる」と話した。
一方、セキュリティー会社の代表は「データが暗号化され、暗号鍵が安全に保管されていれば、流出データは使い物にならない可能性がある」としながらも、「暗号鍵が流出したかどうかは攻撃者しか知らず、実際のセキュリティー担当者には分からないこともある」と述べた。
順天郷大学情報保護学科のヨム・フンヨル教授は「個人情報を含む企業の営業情報や機微情報が流出した可能性があるという点で、これまでの個人情報流出とは種類が異なり、影響も大きい」と指摘。流出規模や原因について、官民合同調査団の結果によって影響の大きさが変わると述べた。
韓国政府は今回のハッキングを重大事故と位置付けた。科学技術情報通信省は、顧客企業への被害拡大の可能性や影響などを総合的に考慮し、官民合同調査団を設けて調査に着手した。
(c)news1/KOREA WAVE/AFPBB News