韓国・大韓航空の顧客予約番号が流出…提携先アマデウスへの不正アクセスで
発信地:韓国
[
韓国・北朝鮮
]

このニュースをシェア
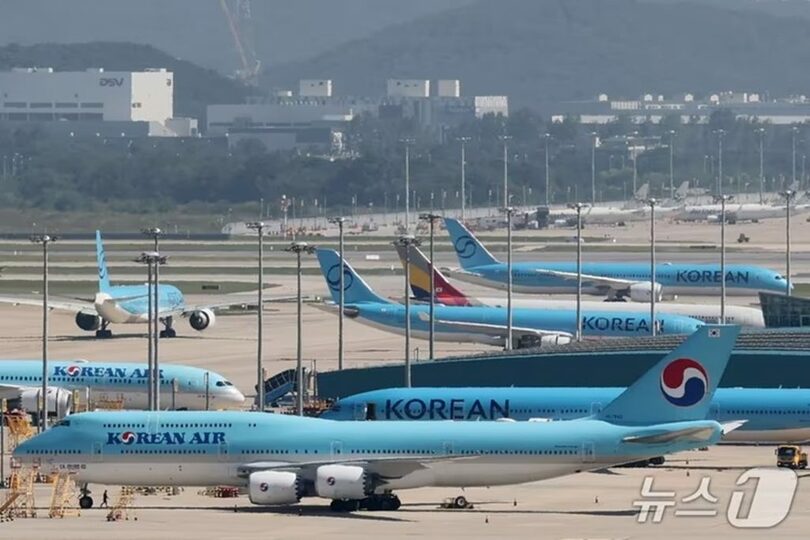
【10月26日 KOREA WAVE】大韓航空の顧客情報が、提携先の航空ITシステム運営会社アマデウスを通じて流出したことが分かった。現時点で流出が確認されているのは、顧客の予約番号。大韓航空自身のデータベースが侵害された形跡はなく、予約番号以外の情報も流出したかどうか、調査が進められている。
大韓航空が23日に明らかにしたところによると、同社は20日午後10時44分ごろ、アマデウスから正式な通知を受け、個人情報の流出を把握した。通知直後に安全対策を講じ、自社システムを点検した結果、現時点ではデータベースへの侵害の形跡は確認されていないという。
今回の流出は、アマデウスのシステムアカウントに付与されたログイン認証情報を使った不正アクセスによって発生したとみられる。侵害が発生したのは2023年8月から2026年9月までの間と推定されるが、正確な発生時期や侵害が続いた期間などは、引き続き調査中だ。
大韓航空は、他の個人情報も流出していないかアマデウスを通じて確認しており、新たな事実が判明し次第、対象の顧客に通知する方針だ。
同社は「現時点で、今回の事故による二次被害は確認されていない」と説明した。一方、顧客には、出所が不明なURLをクリックしたり、添付ファイルをダウンロードしたりしないよう呼び掛けた。個人情報の入力を求めるメッセージにも注意してほしいとしている。
アマデウスは、不正アクセスの遮断やダークウェブの監視などの措置を進めていると、大韓航空に報告した。大韓航空はアマデウスに対し、被害拡大の防止に加え、正確な原因究明と再発防止策の策定を求めている。
(c)news1/KOREA WAVE/AFPBB News