韓国の情報流出対応、同じ資料を何度も提出…「1回の届け出で情報共有」目指す

このニュースをシェア
【10月16日 KOREA WAVE】韓国で、個人情報流出の初動対応が急がれる中、企業が複数の機関に重複して届け出を出し、類似の資料を繰り返し提出しなければならない現行制度への批判が出た。報告業務の負担によって、肝心のハッキング対応がおろそかになりかねないという。
個人情報保護委員会は、1回の届け出で関係省庁に事故情報が伝わるよう、各省庁と協議してシステムの改善を進める方針を示した。
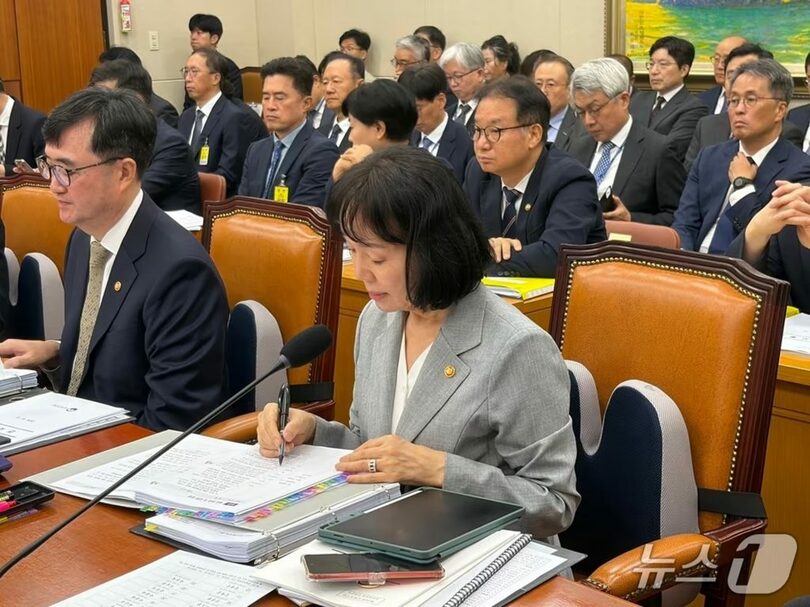
国会政務委員会が10月13日に実施した同委員会の国政監査で、与党「共に民主党」のユ・ドンス議員は、企業が個人情報保護委員会、金融当局、韓国インターネット振興院(KISA)などに、それぞれ届け出なければならない仕組みを問題視した。
現在、個人情報流出は個人情報保護法に基づき同委員会かKISAに、個人信用情報の流出は信用情報法に基づき金融当局に届け出る必要がある。電子金融事故や情報通信網への侵害も、関連法に従って金融当局やKISAなどに報告することになっている。
ユ議員は「被害を受けた機関は報告義務を果たすため、情報の性質や適用される法律を判断し、複数機関に届け出る傾向がある」と説明。最近被害を受けた金融会社7社のうち5社も、個人情報保護委員会と金融当局の双方に届け出たと述べた。
さらに「初動対応だけでも忙しい状況で、政府の複数部署に報告しなければならない」と指摘。同じ事故について各機関に届け出、類似資料を繰り返し提出する実態と、それが初動対応に与える負担を点検するよう求めた。
そのうえで、最初にどの関係機関へ届け出ても、共通する事故情報が他の機関に自動的に共有される、報告者本位のワンストップ体制を整える必要があると提言した。
ソン・ギョンヒ個人情報保護委員長は、こうした仕組みの必要性に同意し、関係省庁との協議で改善策をまとめると答えた。
ソン委員長は「ハッキングを把握する時点と、個人情報の流出を把握する時点には、現実には差があり得る。ただ、共通する部分もあるはずだ」と説明。「報告義務を負う側が、できる限り1回の届け出で関係省庁すべてに情報を伝えられるよう協議する」と述べ、システムとして実現できるよう努めるとした。
AIを使ったハッキングへの省庁横断の協力体制も強化する。ソン委員長は「AIによる攻撃は初動対応が極めて重要で、対応体制をさらに強める必要がある」と強調。セキュリティー分野では科学技術情報通信省を中心に対策を準備し、個人情報保護の分野も必要に応じて共同対応できる体制を整えていると説明した。
ユ議員は、情報流出への対応が省庁ごとに分断されていることも指摘した。政府は2025年、国家安保室を中心とした対応体制の構築を表明し、2026年10月6日の金融・公共機関の個人情報流出に関する閣僚会議でも、省庁間の協力の必要性が改めて提起されたという。
各省庁が個別の政策を実施する場合でも、共同課題の進捗や省庁間の遅れ、対応の空白を総合的に管理すべきだと求めた。
イム・ギグン国務調整室長は、多数の省庁や公共機関が関わる問題だとし、「政府全体で管理できるよう、国務調整室も必要な役割を果たす」と述べた。
(c)news1/KOREA WAVE/AFPBB News