韓国金融機関への連続ハッキング、セマウル金庫でも顧客情報400件余り流出

このニュースをシェア
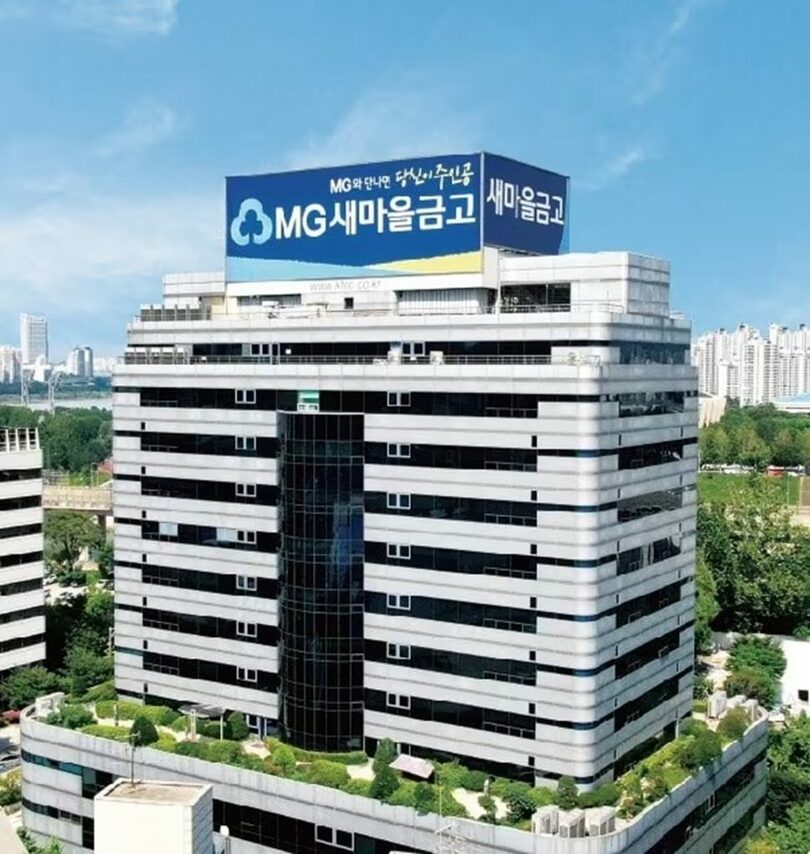
【10月14日 KOREA WAVE】韓国の金融機関を相次いで襲ったハッキング被害で、地域密着型の金融機関「セマウル金庫」からも顧客情報400件余りが流出したことが分かった。情報流出が確認された金融機関は10社に増え、銀行、貯蓄銀行、金融会社、オンライン投資連携金融業者に続き、相互金融機関にも被害が広がった。
セマウル金庫中央会は10月13日、イム・ジヌ信用共済代表理事名義の謝罪文を公表。「個人信用情報の保護に最善を尽くしてきたが、一部顧客の情報が流出した事実を把握した」と明らかにした。
セマウル金庫は最初の攻撃では侵入を阻止したものの、2度目の攻撃を防げなかったという。中央会によると、流出を把握した後、攻撃者が接続に使ったIPアドレスと、迂回接続に使ったIPアドレスを遮断し、ウェブサイトの脆弱性の点検と対策を実施した。
ただし、今回使われたIPアドレスは、これまでの金融機関への連続ハッキングに使われたものとは異なるという。セマウル金庫は韓国インターネット振興院(KISA)に被害を届け出たが、同じ攻撃者によるものかは確認されていない。
現時点で確認された流出情報は400件余り。顧客によって流出項目は異なるが、顧客番号、氏名、暗号化された住民登録番号、口座番号、生年月日、携帯電話番号、自宅や勤務先の電話番号・住所、メールアドレス、残高が含まれる。
金融機関へのハッキングによって情報流出が確認されたのは、セマウル金庫を含めて10社となった。これまでにKB国民銀行、新韓銀行、ハナ銀行、BNK釜山銀行、イェガラム貯蓄銀行、ウェルカム貯蓄銀行、現代キャピタル、PFCテクノロジーズ(PFCT)、モウダで顧客情報などの流出が確認されている。
セマウル金庫は、流出が確認された顧客にショートメッセージで個別に通知している。ウェブサイトでも流出の有無や対象項目を確認できるようにした。情報流出に伴う二次被害が生じた場合は、全額を補償する方針だ。
イム・ジヌ氏は「今回の事故を重く受け止め、情報保護体制と管理手順全般を点検するとともに、セキュリティーシステムを強化し、同様の事故の再発防止に最善を尽くす」と表明。「共済会員の皆さまにご心配をおかけしたことを改めて心からおわびする。個人情報と会員の権益の保護に、より責任ある姿勢で取り組む」と述べた。
(c)news1/KOREA WAVE/AFPBB News