韓国金融機関への攻撃に悪用された中国製AI、開発者がソースコード公開を中止

このニュースをシェア
【10月12日 KOREA WAVE】韓国の金融機関を狙ったハッキングに使われたと指摘されている中国製AIセキュリティーツール「ARTEX」の開発者が、ソースコードの公開を中止すると発表した。
ロイター通信とAFP通信によると、「Autumn-27」というアカウント名を使う中国人開発者は9日、コード共有サイト「GitHub」で「悪用を考慮し、ARTEXの更新を停止してソースコードを非公開にする。追加バージョンの公開や保守サポートも提供しない」と明らかにした。韓国の事例には直接言及しなかったが、ツールが「一部の悪意ある者に悪用された」と説明し、サイバー攻撃への使用は自身の意図に「全面的に反する」と述べた。ロイター通信の確認では、GitHubのARTEXのページは削除されていた。
ARTEXは2026年にGitHubで公開されたオープンソースのAIエージェントで、システムへの侵入テストを自動化するために設計された。独自の大規模言語モデル(LLM)ではなく、ChatGPTやClaude、DeepSeekなどの外部モデルと接続し、組織が自らのネットワークの脆弱性を点検する仕組みだ。
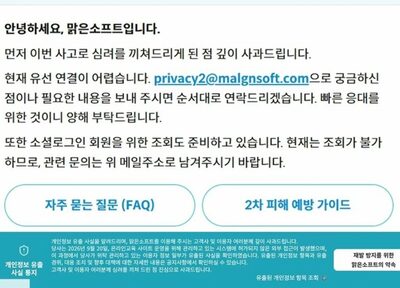
韓国では9月末以降、少なくとも9銀行が攻撃対象となったことが確認された。金融委員会によると、被害者は6万8000人を超える。新韓銀行は、顧客約2万5000人の融資申請書に添付された情報が流出し、氏名や電話番号、年収が含まれていたと明らかにした。
米サイバーセキュリティー大手クラウドストライクは8日、韓国の金融機関への攻撃は、ARTEXとアンソロピックの「Claude Code」を使った中国在住の26歳の人物による可能性が高いと発表した。同社はブログで、攻撃者は中国語を使い、金銭目的で活動しているとみられると分析した。韓国政府も、主要銀行を含む7カ所以上の金融機関の情報流出にARTEXが使われた可能性が極めて高いと説明した。
日本でも同様の攻撃が発生し、約20社がデータ侵害の可能性を公表した。顧客数百万人に影響が及んだ可能性があるという。楠芳伸警察庁長官は「現段階では、事件の背景や相互の関連性は明らかではない」と述べた。
ただ、ソースコードを非公開にする措置の実効性には疑問も出ている。分析メディア「Hello China Tech」の創設者ポー・チャオ氏は「すでにダウンロードされたコピーを消したり、継続使用を止めたりすることはできない」と指摘した。開発者はルールの順守を求めることしかできず、利用者の行動を制御する手段はほとんどなかったという。
ファウンドリーラブズのイリヤ・クリャチン最高経営責任者(CEO)は、オープンソースではツールに組み込まれた制約を外せるため、悪用しやすくなると説明した。一方、研究者がコードを検証して脆弱性を見つけ、防御を改善できる点では、公開することは防御側にも利益があると述べた。
中国外務省の毛寧報道官は8日の定例記者会見で「具体的な状況は把握していない」としたうえで、「中国は原則として、法に基づきハッキングに反対し、取り締まっている」と表明した。
(c)news1/KOREA WAVE/AFPBB News