韓国金融機関への連続ハッキング、攻撃者がAIに流出データの販売先を質問

このニュースをシェア
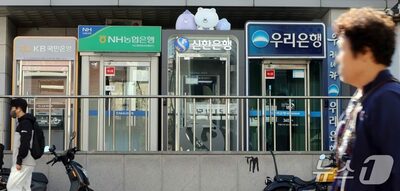
【10月10日 KOREA WAVE】韓国の金融機関を狙った最近の連続ハッキングで、攻撃者が人工知能(AI)に韓国の流出データの販売先を尋ねていたことが確認された。金銭目的で金融機関を攻撃した可能性が指摘されている。
米サイバーセキュリティー企業クラウドストライクが10月7日に公表した報告書によると、攻撃者はAIモデル「クロード」に、ハッカーが韓国の流出データを主にどこで販売しているか質問していた。
韓国のデータを販売するテレグラムのチャットグループを探す方法も、クロードに尋ねていたという。
クラウドストライクは、こうした状況から攻撃者が金銭的な動機で活動していた可能性があると、確度を中程度とする評価を示した。ただし、攻撃者の身元や所属は確認されていない。
同社は今回の攻撃で、中国で開発されたオープンソースのAI型侵入テストツール「ARTEX」と、大規模言語モデル(LLM)が広く利用されたと分析した。
攻撃者は香港のIPアドレスを主な制御基盤とし、別のIPアドレスでARTEXを運用する、2台のサーバーを使った構成を採用していた。
香港のIPアドレスを調べる過程で、同社は外部から閲覧可能な別のディレクトリーを発見。そこから、攻撃者が9月末から10月初めにかけて韓国の金融機関を攻撃していた形跡を確認した。攻撃対象は、業界で被害が確認された金融機関と重なっていたという。
ARTEXに接続されていた主なAIモデルは「ディープシークV4.1フラッシュ」で、「GLM-5.3」と「グロック4.6」も別のクロード・コードの作業で補助的に使われていた。
攻撃者はARTEX関連の活動で、9つのプロキシIPアドレスも使用していた。プロキシは別のサーバーを経由して通信する仕組みで、実際のIPアドレスを隠したり、追跡を難しくしたりするために利用されることがある。
クラウドストライクは「AIツールを利用すれば、金銭的な動機を持つ攻撃者が短時間に複数の侵入攻撃を実施できることを示している」と説明した。
また、クロード・コードのセッションを分析したところ、攻撃者がクロードにセキュリティー研究者の履歴書作成を依頼し、居住地や年齢、学歴などを入力していたことも分かった。入力情報には「中国広東省」「26歳」などが含まれていた。
同社は中国語の指示文や中国製ツールの使用などを根拠に、攻撃者が中国語を使う人物である可能性を指摘した。一方、現在の情報だけでは、履歴書に入力された内容を攻撃者の実際の身元と断定できないと強調した。
(c)news1/KOREA WAVE/AFPBB News