韓国の銀行で相次ぐハッキング被害、AIが攻撃を加速「大衆化時代」に警鐘
発信地:韓国
[
韓国・北朝鮮
]

このニュースをシェア
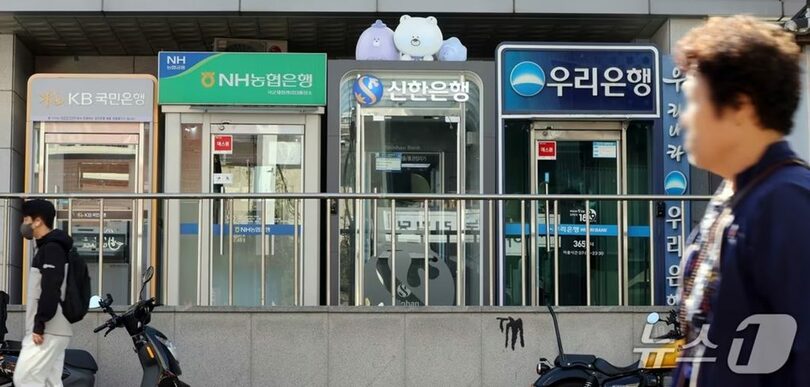
【10月10日 KOREA WAVE】韓国の金融機関でハッキング被害が相次ぐ中、セキュリティー専門家が「AIによるハッキングの大衆化時代が到来した」と警鐘を鳴らしている。AIの活用で攻撃に必要な専門知識や時間が減り、既存の弱点を狙う攻撃が加速しているという。
一部の銀行では、公開されているAI侵入テストツールに関連する痕跡が確認された。実際の攻撃へのAIの関与は金融当局が調査中だ。新韓銀行では、流出したIDやパスワードを使い回す「クレデンシャルスタッフィング」が使われた可能性がある。
セキュリティー企業エンキホワイトハットは、システム更新時の検証不足を主因に挙げた。運用中の更新で本人確認やアクセス権限の点検が抜け、侵入を許したという。
高麗大学のキム・スンジュ教授は、企業が「正門」を固く守る間に、AIによる大量攻撃で「脇門」が破られたと指摘。順天郷大学のヨム・フンニョル教授も、AIツールの普及で、一定の知識があれば従来は専門家が担っていた作業を容易に進められるようになったと説明した。
国民大学のイ・ウォンテ特任教授は、初心者がAIだけで高度なハッカーになるわけではなく、放置された基本的な弱点を多くの攻撃者が素早く発見できることが脅威だと強調した。
エンキホワイトハットのイ・ソングォン代表によると、AIエージェントは標的の調査から攻撃、手法の改善まで自動で繰り返せる。一方、防御側は修正による業務への影響を確認する必要があり、対応に時間がかかる。イ教授は、この速度差の解消がセキュリティー対策の重要課題だと指摘した。
(c)news1/KOREA WAVE/AFPBB News