韓国金融当局「AI攻撃はAIで防御」…相次ぐハッキングでネットワーク分離規制の緩和検討

このニュースをシェア
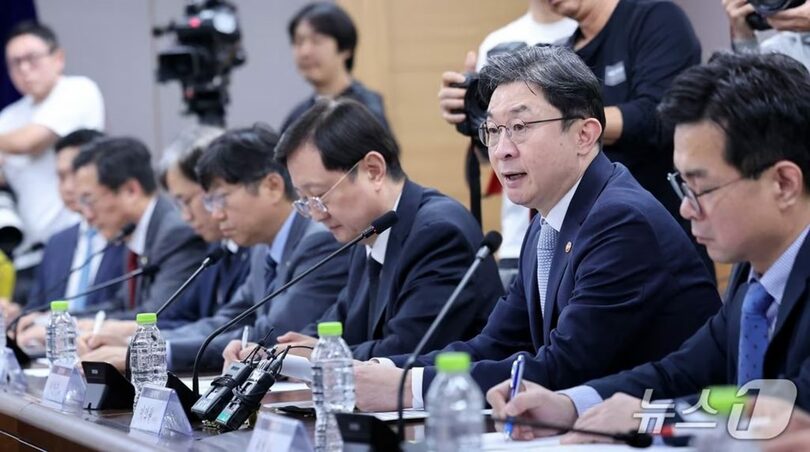
【10月09日 KOREA WAVE】相次ぐ金融業界へのハッキングを受け、韓国の金融当局が人工知能(AI)を活用したセキュリティー体制への転換を加速させている。今回の被害はネットワーク分離規制が直接の原因ではないものの、AIによってサイバー攻撃の速度や範囲が拡大する中、物理的な遮断に依存する従来型の対策には限界があるとの判断からだ。
金融委員会は4日、イ・オクウォン金融委員長の主宰で金融業界の緊急点検会議を開き、最近のサイバー攻撃への対応を協議した。
イ委員長は金融業界全体に迅速かつ徹底したセキュリティー点検や、外部との接点など潜在的なリスクの最小化、消費者保護と被害補償、脅威情報の共有と共同対応の強化を求めた。特に「AIを活用した攻撃の可能性もある」として、「AI攻撃はAIで防御する」体制の構築を強調した。
韓国の金融機関には現在、業務システムや電算室の情報処理システムをインターネットなどの外部ネットワークから分離・遮断する規制が適用されている。外部から内部システムへの侵入経路を減らし、金融情報や中核システムを守るためだ。
一方、ネットワーク分離は外部クラウドの高性能AIやセキュリティー分野のSaaSを内部業務ネットワークで利用する際の制約にもなる。攻撃側がAIエージェントでシステム探索や脆弱性への攻撃を自動化する一方、防御側が最新のAI技術を迅速に活用できない状況が生じるとの指摘がある。
今回の個人情報流出では、中核の内部システムではなく、融資募集人の照会ページや営業支援システムなど、外部に露出した周辺システムに攻撃が集中した。
金融当局は、十分なセキュリティー対応能力を備えた金融機関を対象に、ネットワーク分離規制を全面的に解除する案を検討している。
金融委員会は5月、AI・セキュリティー専門家や主要金融機関の最高情報セキュリティー責任者らとの会合で、セキュリティー目的のAI利用に限り規制を緊急緩和する方針を決めた。
第1次テストに参加した金融機関10社では、セキュリティー目的でAIを利用するため規制を一時的に緩和している。9月には第2次テストへの参加申請を受け付け、7日の金融委員会への報告を経て15社以内を選定する予定だ。
ただ、専門家からは規制緩和の方向性には理解を示しつつ、最近のハッキングを理由に急激に進めるべきではないとの指摘も出ている。規制を大幅に緩めれば外部攻撃にさらされる接点が増える可能性があり、アクセス制御や認証、データ保護などの代替策が必要になるためだ。
チェ・ギョンジン嘉泉大学教授は「これまで進めてきたネットワーク分離の緩和政策は続けるべきだ」とする一方、「AI時代だからという理由で急いで緩和することが望ましいかは検討が必要だ」と指摘。「急激にネットワーク分離をなくせば、想定していなかった穴が生じる可能性があり、AIがすべての死角を防げるわけでもない」と強調した。
(c)news1/KOREA WAVE/AFPBB News