韓国金融機関への攻撃に使用の疑い…AI侵入テストツール「ARTEX」韓国語版を公開

このニュースをシェア
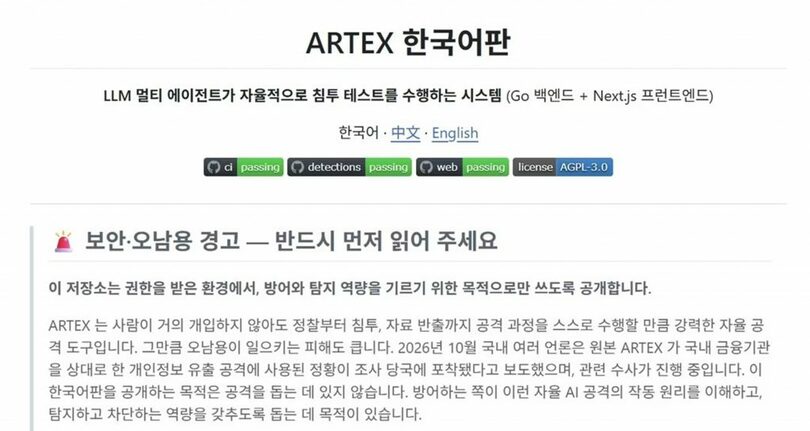
【10月08日 KOREA WAVE】韓国の金融機関へのハッキングに使われた疑いが浮上している中国製の人工知能(AI)を活用した自律型侵入テストツール「ARTEX(アーテックス)」の韓国語版が公開された。開発者向けプラットフォーム「ギットハブ」では7日、「artex-ko」という名称の韓国語版プロジェクトが公開されていることが確認された。
ARTEXは大規模言語モデル(LLM)を活用し、人の介入を最小限に抑えながら侵入テストを実施するよう設計されたオープンソースのプログラムだ。複数のAIエージェントが対象のシステムやネットワークを分析し、役割を分担して侵入経路を探し、必要なセキュリティーツールを実行する。その過程で、新たに見つかったサーバーやシステムなどの資産情報と脆弱性を蓄積し、次の段階の攻撃方法を自ら決める。
元のプロジェクトは中国の開発者が公開した「Autumn-27/ARTEX」で、中国語の操作画面や文書を提供してきた。韓国語版では、利用者向けのウェブ画面や脆弱性の検出結果、要約、最終報告書、対話への応答などを韓国語で表示するよう変更した。制作者は、元のプロジェクトにはなかった防御・検知用の資料も追加した。セキュリティー製品が収集したログを共通の形式で分析するための「Sigma(シグマ)」ルールと、ネットワークへの侵入検知に使う「Suricata(スリカータ)」ルールを提供している。
韓国語版の公開ページには、最近の韓国金融機関を狙った個人情報流出攻撃で、元のARTEXが使われた疑いが報じられたことを記載し、悪用を警告する案内も掲載した。制作者は「韓国語版の公開は攻撃を支援するためではない」と説明した。そのうえで「防御する側が自律型AIによる攻撃の仕組みを理解し、検知・遮断する能力を身につけられるよう支援することが目的だ」と強調した。
(c)news1/KOREA WAVE/AFPBB News