韓国の大型教会でハッキング被害か…信者100万人超の個人情報が流出した可能性

このニュースをシェア
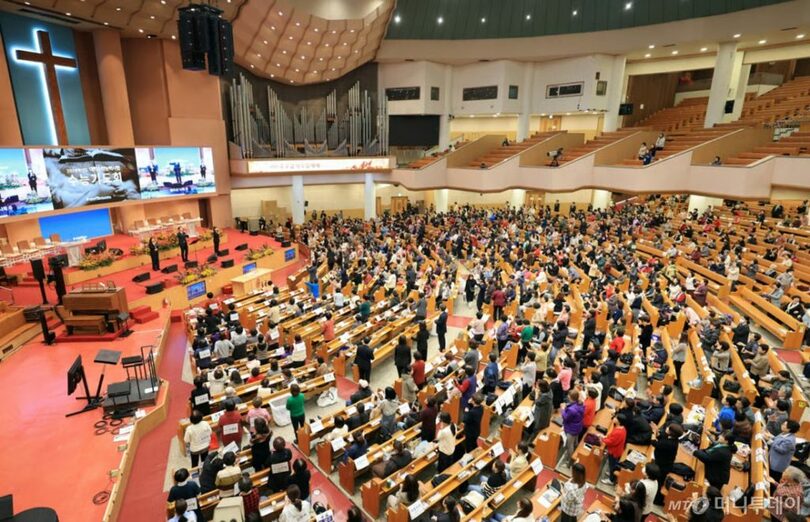
【10月07日 KOREA WAVE】韓国で金融業界などでのハッキング被害が相次ぐなか、汝矣島純福音教会とサラン教会で、合わせて100万件を超える信者の個人情報が流出した疑いが浮上した。
汝矣島純福音教会は6日、「最近、韓国インターネット振興院(KISA)から教会の情報システムに関連する個人情報流出の疑いについて通知を受けた」と発表。関係機関やセキュリティー専門家と事実関係を確認していると明らかにした。
今回のハッキング被害は9月、韓国のセキュリティー企業「オアシス・セキュリティー」が、攻撃に使われたとみられるIPアドレスを追跡する過程で、大量の個人情報や攻撃記録が保存されたサーバーを発見したことで明らかになった。
サーバーからは、8月に汝矣島純福音教会の統合情報システムから盗み出されたとみられる資料が見つかった。信者の献金に関する約33万件の資料や、直近2年間に更新された氏名、住民登録番号など約96万件の信者情報、約6万8000件の電子決裁文書、1万4706件の内部メッセンジャーの会話記録などが含まれていたという。
サラン教会に関する資料も確認された。8月に同教会の人事情報システムから流出したとみられる主任牧師ら職員286人と、信者約8万9000人の氏名、住所、電話番号などがサーバーに保存されていたとされる。
ただ、教会側は具体的な個人情報の流出規模や範囲はまだ確定していないとしている。汝矣島純福音教会は、信者情報や過去の献金記録の流出について、期間や範囲を含めて事実関係を確認している段階であり、現時点で未確認の内容を断定することは難しいと説明した。
攻撃に人工知能(AI)が使われた可能性も指摘されている。オアシス・セキュリティーは、攻撃者が認証や権限管理の脆弱性を利用して主要な内部システムへ攻撃範囲を拡大し、信者の個人情報や献金・会計資料、電子決裁文書、アカウント情報など大量の機密情報を盗み出したと分析している。
一方、今回の大型教会へのハッキングは、最近韓国の金融業界で発生したAIエージェントを利用するサイバー攻撃とは手口などに違いがあり、同一の攻撃者ではない可能性が高いとみられている。
(c)MONEYTODAY/KOREA WAVE/AFPBB News