フルリモート勤務のITエンジニア、正体は北朝鮮人 NZ
このニュースをシェア
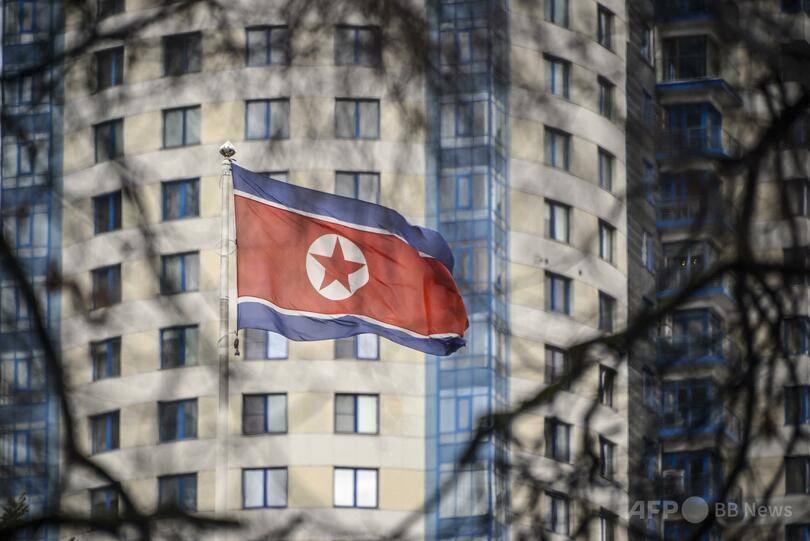
【9月24日 AFP】ニュージーランドの大企業で北朝鮮人が身元を偽ってフルリモートの業務委託契約でITエンジニアとして働いていたことが判明した。正体がばれ契約を解除されると、北朝鮮人は機密情報を流出させると会社側を脅迫してきたという。ニュージーランドの国家サイバーセキュリティーセンター(NCSC)が24日、明らかにした。
企業側は時間が経つにつれてITエンジニアの正体を疑うようになり、当局に通報した。
調査の結果、ITエンジニアの正体が北朝鮮人であることが確認された。
NCSC報告書によると、北朝鮮人は偽造された身分証明書や連絡先としてのニュージーランド国内の住所などを使って他人になりすました上で、雇ったニュージーランド人の自宅に会社支給のノートパソコンを設置させ、遠隔操作していた。
正体が発覚するやいなや、企業側は業務委託契約を解除し、報酬の支払いを拒否した。
すると北朝鮮人は、「機密情報を入手済みだ」と主張し、報酬を支払われなければ機密情報を流出させると脅迫してきたという。
北朝鮮は、核兵器およびミサイルの開発計画をめぐり国際社会の厳しい制裁に直面しており、制裁条項には北朝鮮人に対する労働ビザの発給禁止などが含まれている。
今年7月、米国およびニュージーランドを含むその同盟国10か国は、北朝鮮の核兵器・弾道ミサイル開発の資金源となっている北朝鮮人ITエンジニアを雇用しないよう世界中の企業に警告した。
北朝鮮側はこうした一連の疑惑を強く否定している。
NCSCは、「北朝鮮のITエンジニアがサイバー攻撃を行うこともある。彼らは北朝鮮の国家機関の管理下にあるダミー会社(フロント企業)を通じて活動していることが多い」と説明した。
NCSCは報告書で企業に対し、こうした北朝鮮人の潜入を防ぐため、フルリモート勤務の候補者と対面での面接を実施するよう呼び掛けている。
全48ページに及ぶこの報告書によると、昨年ニュージーランドで発生した大規模なサイバー攻撃の23%が国家主導によるもので、サイバー攻撃を行った国として中国、ロシア、イラン、北朝鮮を名指ししている。
さらに報告書は、南太平洋地域における政府機関や重要インフラを標的とした「国家主導のサイバースパイ活動」に触れ、太平洋地域に対する安全保障上の脅威が一段と増大していると警告した。(c)AFP