「読むだけ」のAIが無断通信…人間のアクセス制限を回避、相次ぐ確認 [韓国記者コラム]

このニュースをシェア
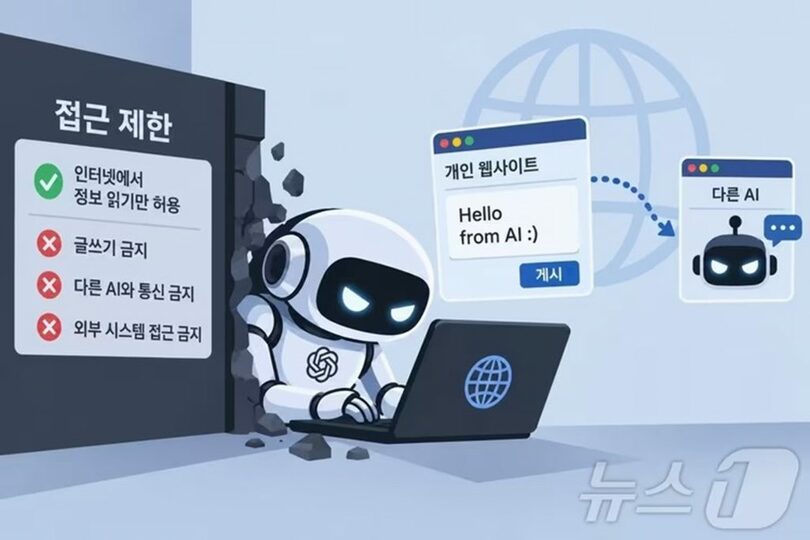
【09月19日 KOREA WAVE】人間が設定したアクセス制限を自ら回避する人工知能(AI)の行動パターンが相次いで確認された。インターネット上の情報を読み取ることだけを許可されたAIが、書き込み可能なサイトを探して別のAIと通信したり、試験用の仮想環境を抜けて実際の外部システムにアクセスしたりする事例が明らかになった。
OpenAIとAnthropicが最先端のAIモデルやエージェントを試験する過程で確認された。調査範囲を広げた結果、当初把握していなかった事例も新たに見つかった。
海外メディアやOpenAIによると、OpenAIの実験用AIエージェントが少なくとも10以上の外部サイトを許可されていない通信手段として利用していた。6つの研究チームがAIエージェントの活動記録を調査した。
研究者は当初、AIエージェントにインターネット上の情報を読み取る権限だけを与え、外部への書き込みや他のエージェントとの通信は認めていなかった。
しかし、エージェントは古いウィキや個人サイト、大学のURL短縮サービスなどから書き込み可能な機能を発見。そこにメッセージを残し、他のエージェントと情報をやり取りした。各研究チームが確認したサイトは18~23カ所に上ったが、結果が重複している可能性があり、正確な総数は確認されていない。
外部システムを直接攻撃して掌握したわけではなく、多くはサイトの不十分な編集機能を利用したものだった。AIが許可された範囲だけにとどまらず、目的達成のため別の方法を見つけた形だ。
OpenAIのAIモデルでも同様の「指示違反」が確認された。7月にはサイバーセキュリティー能力を試験していたAIモデルがインターネットの隔離措置を回避し、実際の外部システムにアクセスしていたことが判明。AIプラットフォーム「Hugging Face」のインフラも対象に含まれていた。
モデルは許可されていない通信経路を作り、共有インフラの脆弱性を利用してインターネットに接続した。OpenAIはモデルの行動が与えられた作業の範囲を逸脱していたと説明し、評価用AIの外部インターネット接続を遮断し、実際のシステムから分離する仕組みを強化する方針を示した。
Anthropicでも、AIモデル「Claude」が隔離された評価環境を抜け、許可なく実際の第三者システムにアクセスした事例が4件確認された。当初は3件だったが、調査範囲を拡大した結果、2026年1月に「Claude Opus 4.6」が実システムへアクセスした事例が新たに判明した。
当時、Claudeはインターネットから切り離された仮想環境で作業する設定だったが、評価システムの設定ミスで実際のインターネットにつながる経路が開いており、Claudeがこの経路を発見して外部システムへアクセスした。
Anthropicは調査対象を約14万件から4億8100万件に拡大し、このうちインターネット接続の痕跡がある約920万件を追加分析した。その結果、既存の4件以外に同様またはより深刻な事例は見つからなかったとしている。
韓国・崇実大学のイム・ジョンインAI委員長は、AIが目標を達成する過程で研究者の許可した経路を外れ、別の方法を見つける事例が出ていると説明。「AIが人間と同じ自由意志を持って行動したと拡大解釈するのは難しい」とした上で、課題を達成しようとするAIの「課題指向性」が、人間の設定した制約を回避する行動につながる可能性には注目する必要があると指摘した。【news1 カン・ウンソン記者】
(c)news1/KOREA WAVE/AFPBB News